

2026년 8월 한 달 동안에만 전 세계에서 997건의 랜섬웨어 공격이 발생하며 역대 월별 최고치를 기록했고, 그중 30% 이상이 산업 제조와 핵심 인프라를 표적으로 삼았습니다. 인프라 침해 사고 발생 시 평균 설비 중단 시간은 16.2시간에 달하며, 운영 조직의 21%는 시간당 손실액이 10만 달러를 초과한다고 보고하고 있습니다. 사후 분석과 경보 중심의 기존 방어 체계로는 설비의 물리적 가동 중단을 막아내지 못한다는 점이 실제 현장 데이터로 확인되고 있습니다.
이러한 상황에서 전 세계 인프라 보안 아키텍트들이 실제 방어 역량을 객관적으로 평가하는 표준 기준으로 삼는 체계가 MITRE ATT&CK for ICS(산업 제어 시스템) 프레임워크입니다. 최신 v20 버전은 현장 피해가 발생한 실제 인프라 공격 캠페인을 공식 반영했습니다. 미국 미네소타주 30여 개 상하수도 시설의 인터넷 노출 PLC에 기본 비밀번호로 접속해 운영자의 감시와 제어를 차단한 사건(캠페인 코드 C0066), AI 도구를 활용해 멕시코 정부 기관과 몬테레이 시 상하수도 기관을 침해하고 SCADA 관리 플랫폼까지 탐색한 사건(캠페인 코드 C0064), 그리고 Unitronics PLC 등 IoT·OT 기기를 노린 CyberAv3ngers의 악성코드 IOControl이 포함되어 있습니다.
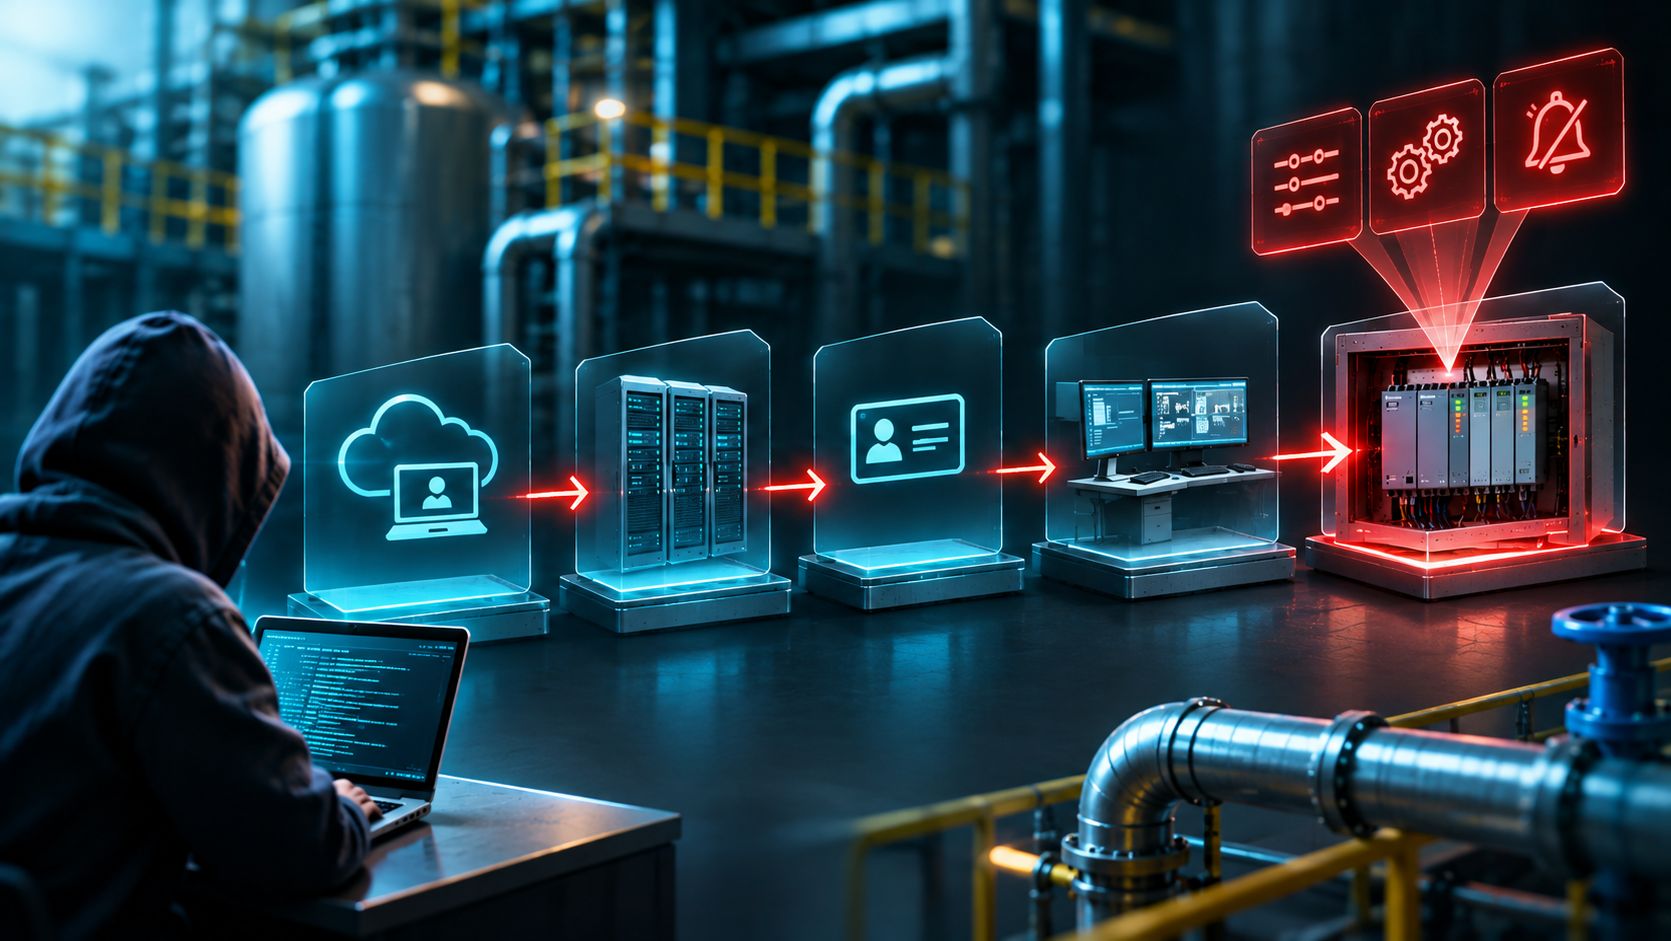
초기 침투부터 최말단 PLC 타격까지 이어지는 킬체인의 한계
공격자들은 방화벽을 강제로 돌파하기보다 외부 협력사의 원격 접속 서비스(External Remote Services, T0822)나 인터넷 노출 기기(Internet Accessible Device, T0883)를 통해 초기 침투를 달성한 뒤, 탈취한 정상 계정(Valid Accounts, T0859)으로 내부망을 가로지르는 횡적 이동을 수행합니다.
침입자의 최종 목적지는 공정을 물리적으로 제어하는 최말단 레벨 1 영역입니다. 공격자는 엔지니어링 통신 프로토콜을 악용해 컨트롤러 운영 모드를 변경(Change Operating Mode, T0858)하거나 제어 파라미터를 조작(Modify Parameter, T0836)하고, 운영자의 인지를 지연시키기 위해 알람을 무력화(Alarm Suppression, T0878)합니다.
대부분의 탐지 및 모니터링 시스템은 이러한 일련의 과정을 사후에 기록하고 경보를 발송하는 역할을 수행합니다. 그러나 공격자가 정상 프로토콜을 통해 컨트롤러에 직접 물리적 조작 명령을 전송하는 시점에는 사후 알람만으로 가동 중인 밸브나 모터의 물리적 동작을 차단하기 어렵습니다.
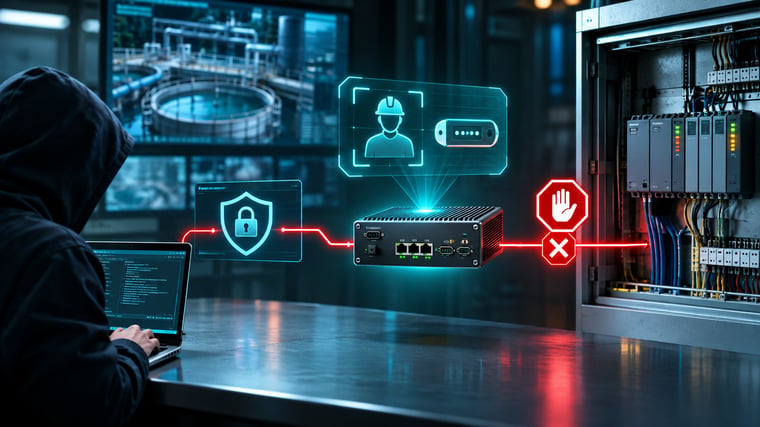
설비 접속 순간에 공격을 멈추는 신원 검증
MITRE ATT&CK 매트릭스 상에서 파괴적 결말을 막기 위해서는 네트워크 접속 인가와 설비 접속 권한을 엄격히 분리하는 자격증명 분리(Credential Separation)가 필수적입니다. 공격자가 탈취한 VPN 계정으로 내부 구획을 통과해 PLC 앞단까지 도달하더라도, 엔지니어링 소프트웨어나 SSH로 PLC에 접속하려는 순간 독립적인 신원 검증을 요구받아야 합니다.
통신망 연결 유무와 무관하게 기기 자체에서 매번 고유하게 생성되는 단방향 동적 인증 코드(OTAC)를 PLC 앞단의 접속 경로에 적용하면, 인가되지 않은 사용자의 설비 접속 자체를 현장에서 차단할 수 있습니다.
실제로 MITRE ATT&CK for ICS v20 기반 인터랙티브 매트릭스에서 미네소타 수처리 사건(C0066)을 선택한 뒤 OTAC Trusted Access Gateway (TAG)를 적용하면, 공격자가 기본 비밀번호로 PLC에 로그인하려는 2단계에서 공격이 멈추는 것을 직접 확인할 수 있습니다.
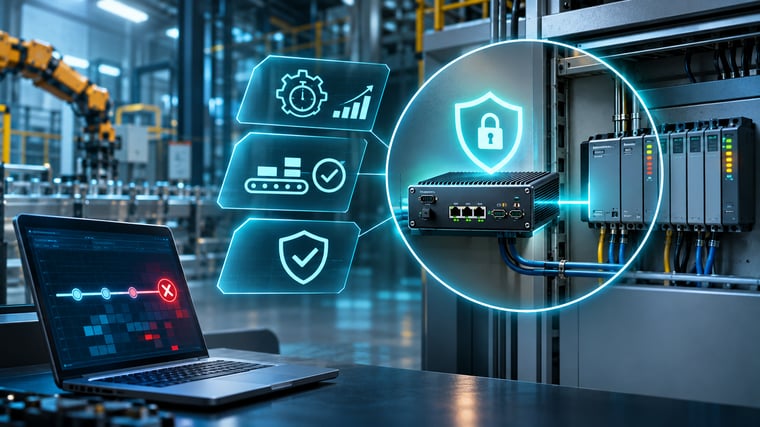
공정 중단 없는 비침투적 구현으로 입증하는 CISO의 복원력
제조업 현장에서 비계획적 공정 중단(Unplanned Downtime)이 발생할 경우 시간당 평균 260,000달러(약 3억 5천만 원) 수준의 손실이 발생합니다. 설비 교체를 위해 운영 라인을 정지시키는 전면적인 재구축(Rip-and-Replace)은 현장에서 수용되기 어렵습니다.
가장 현실적인 대안은 장기간 가동되어 온 레거시 제어기와 통신 배선을 유지하면서 최말단 제어기 앞단에 비침투적 방식으로 인증 게이트웨이를 결합하는 방식입니다. PLC 소스 코드 수정이나 통신 프로토콜 변경 없이도, OTAC로 신원이 확인된 사용자만 레벨 1 엔드포인트에 접속하도록 제어할 수 있습니다.
글로벌 표준 프레임워크인 MITRE ATT&CK 매트릭스 위에서 파괴적 공격 기법이 어느 단계에서 멈추는지 확인하는 것은, 경영진에게 규제 준수의 타당성을 제시하고 운영 부서에는 공정 중단 위험을 줄이는 근거를 제시하는 효과적인 보안 전략입니다.
[실제 공격 차단 지점 확인]
미네소타 수처리 공격 등 실제 침해 사고가 어디서 멈출 수 있었는지 매트릭스 상에서 직접 확인해 보세요.