

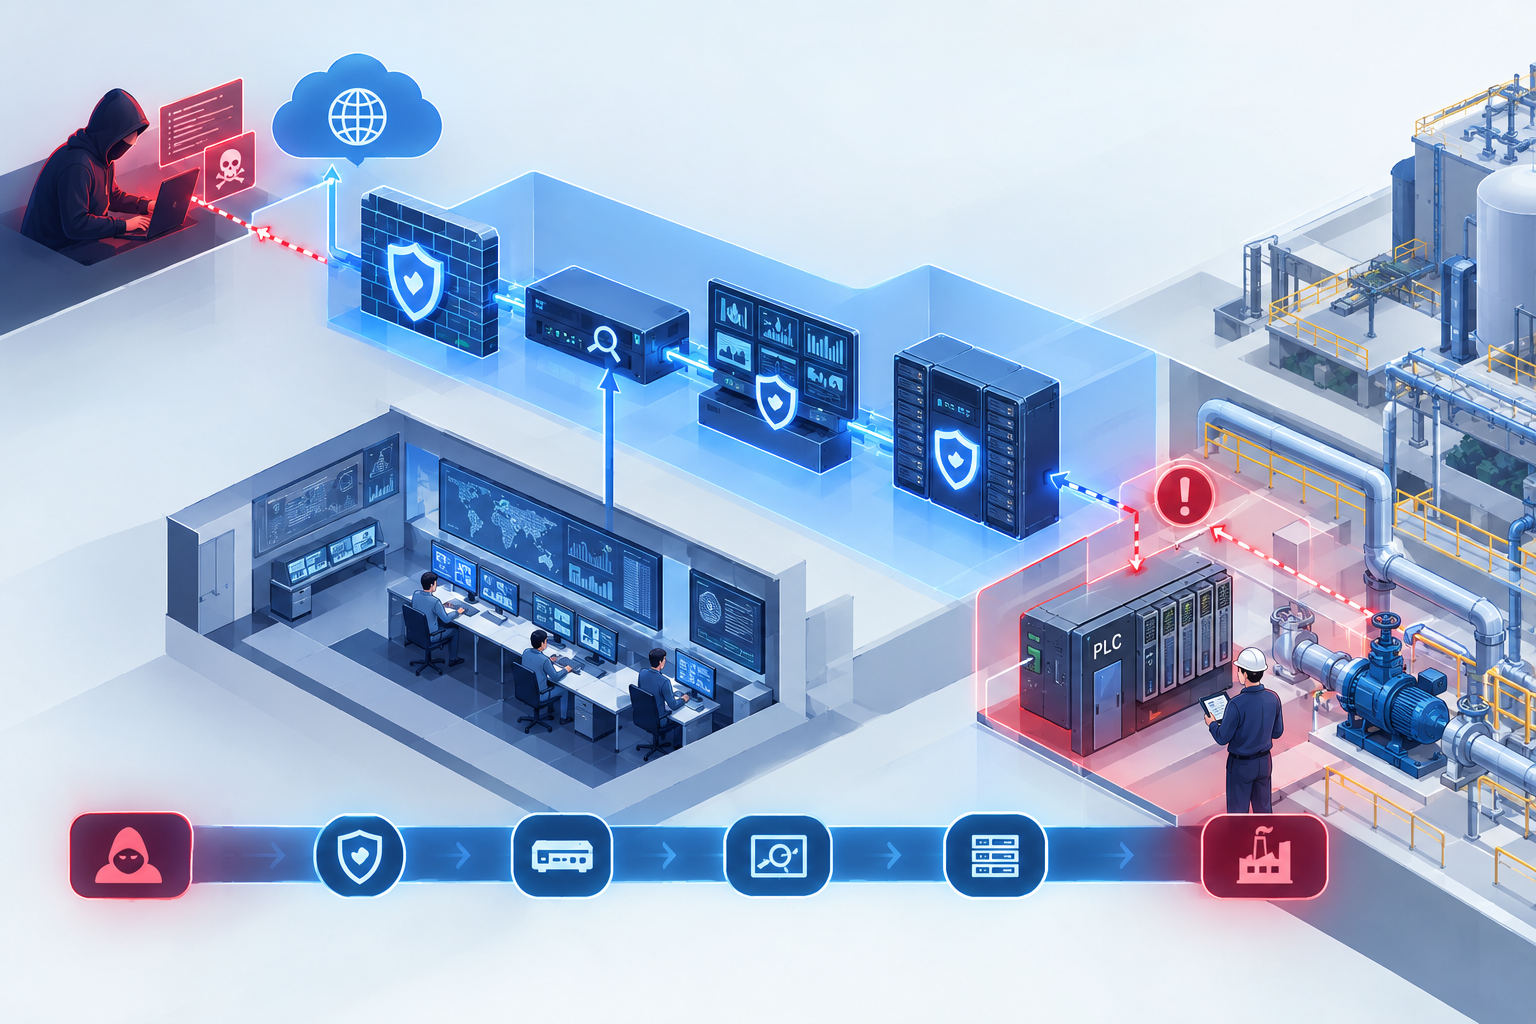
오늘날 수많은 국가 기반 시설과 스마트 공장들은 사이버 위협에 대응하기 위해 매년 막대한 예산을 집행하고 있습니다. 차세대 방화벽부터 심층 패킷 분석 장비, 트래픽 감시 솔루션, 통합 보안 관제 시스템에 이르기까지 이중 삼중의 경계 방어선을 구축합니다. 그러나 이 천문학적인 투자에도 불구하고 정작 물리적 공정이 실제로 움직이는 최말단 영역에는 치명적인 방어 공백이 존재합니다. 경계 방어선에 투입된 수백억 원의 솔루션들이 트래픽의 흐름만 바라볼 뿐, 정작 제어기 앞단에서 명령을 하달하는 행위자의 진짜 신원은 전혀 검증하지 못하기 때문입니다.
공격자가 방화벽 내부로 침투하여 인가된 계정을 탈취하거나 정상적인 제어 프로토콜로 위장할 경우 상위 레이어의 보안 장비들은 완전히 무용지물이 됩니다. 결국 최종 명령을 받아들이는 최말단 제어기들은 자신에게 하달된 명령이 현장 엔지니어의 정당한 지시인지, 아니면 계정을 탈취한 해커나 자동화된 악성 스크립트의 파괴 공작인지 구별하지 못한 채 무조건적인 실행을 이어가게 됩니다. 상위 경계 성벽을 아무리 높여도 최말단 문고리가 열려 있다면 인프라의 안전을 담보할 수 없습니다.
레거시 제어 설비가 직면한 기술적 한계와 현장의 딜레마
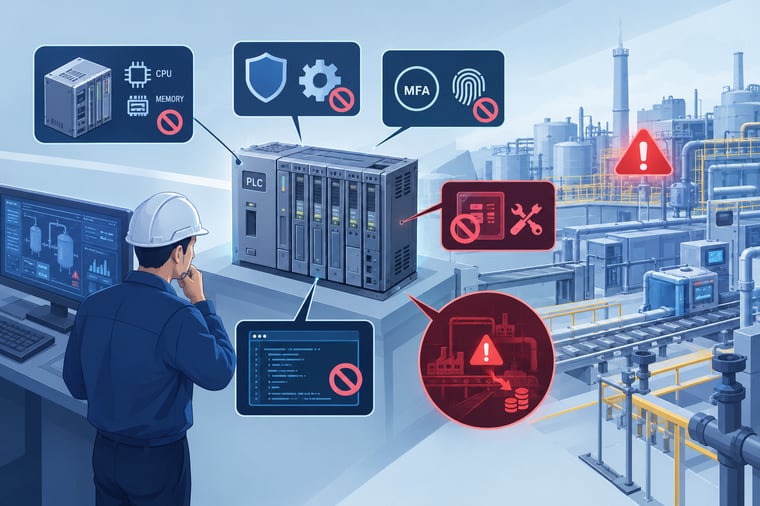
최말단 제어기를 보호하는 작업이 이토록 어려웠던 이유는 레거시 환경이 가진 태생적인 제약 때문입니다. 공장이나 발전소에서 사용되는 대다수 제어 장비는 수십 년 전에 설계되어 CPU와 메모리와 같은 컴퓨팅 자원이 턱없이 부족합니다. 이 때문에 IT 환경에서 흔히 쓰이는 무거운 보안 에이전트를 설치하거나 고도화된 다중 요소 인증 알고리즘을 직접 구동하는 것이 기술적으로 불가능합니다.
더욱 치명적인 문제는 현장의 운용 연속성에 있습니다. 보안을 강화하겠다고 수백억 원짜리 제어 설비를 전면 교체하거나 가동을 중단하는 것은 현장에서 결코 수용할 수 없는 선택지입니다. 제어기의 소스 코드를 수정하다가 미세한 오작동이라도 발생할 경우 공정 전체가 마비되고 막대한 재무적 손실로 직결되기 때문입니다. 결국 현장 관리자들은 보안의 필요성을 인지하면서도 설비에 손을 대지 못하고, 최말단 제어기를 무방비 상태로 방치하는 타협을 반복할 수밖에 없었습니다.
 제로 트러스트 원칙이 요구하는 실행 전 통제의 기술적 필수 조건
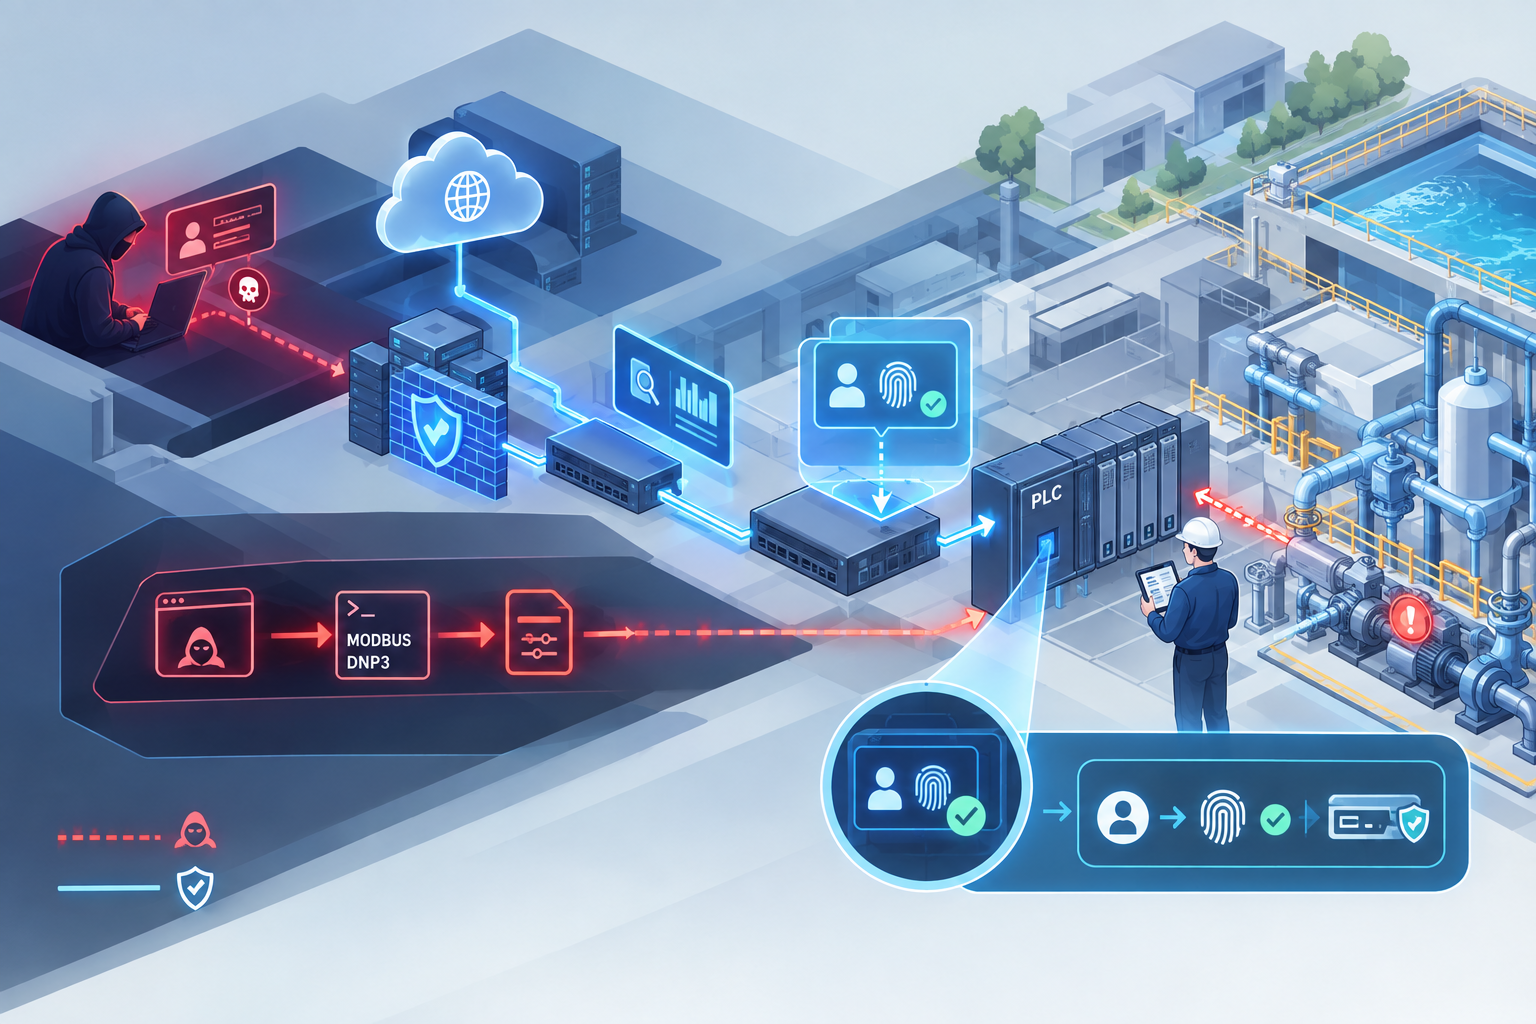
NIST SP 800-82나 IEC 62443과 같은 국제 표준 가이드라인이 최근 공통적으로 강조하는 핵심은 경계 보안의 한계를 인정하고 제로 트러스트 아키텍처로 전환하는 것입니다. 이는 네트워크 방화벽을 통과한 내부 통신이라 할지라도 결코 절대적으로 신뢰해서는 안 되며, 실제 공정을 제어하는 명령이 실행되기 직전 단계에서 해당 주체의 권한을 독립적으로 재검증해야 함을 의미합니다.
결국 최말단 보안 공백을 메우기 위한 기술적 핵심은 신원 검증의 레이어를 네트워크 상단이 아닌 제어기 바로 앞단으로 끌어내리는 것입니다. 단순히 패킷의 구문이나 트래픽 유입 패턴을 감시하는 사후 탐지 방식에서 벗어나, 하달된 제어 명령이 물리적 공정을 움직이기 직전 그 명령을 내린 주체가 정당한 권한을 가졌는지 선제적으로 통제하는 아키텍처가 결합되어야만 탈취된 계정을 통한 위협을 근본적으로 차단할 수 있습니다.
운용 연속성을 보장하는 비침투적 신원 검증 체계의 구축
이러한 실행 전 통제 아키텍처가 실제 현장에서 작동하기 위해서는 '비침투성'이라는 엄격한 전제 조건이 충족되어야 합니다. 기존 제어 설비의 가동을 중단하거나 소스 코드를 변경하지 않고도 최말단 앞단에 가볍게 연동될 수 있는 유연한 보안 레이어가 요구되는 이유입니다.
특히 오프라인 폐쇄망 환경에서도 복제나 무작위 연산 대입이 불가능한 단방향 동적 인증 매커니즘을 결합하면, 기존 고정 비밀번호 방식이 가진 크리덴셜 탈취 위험을 완전히 해소할 수 있습니다. 수천만 원짜리 단 한 대의 제어기 침해로 전체 공정이 무너질 수 있는 것이 산업 현장의 현실입니다. 이제는 상위 네트워크 감시에만 쏟아붓던 무의미한 예산 집행을 멈추고, 공정 중단 없는 비침투적 신원 검증 체계를 통해 최말단 제어기 앞단에 강력한 자물쇠를 채워야 할 때입니다.